

Relacionados
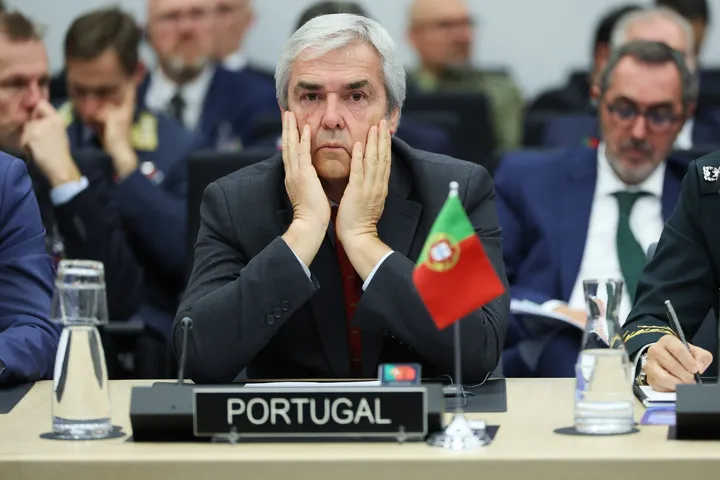
O ataque informático ao telemóvel do ministro da Defesa Nacional, Nuno Melo, está a levantar questões sobre a segurança das comunicações do Estado. A iniciativa Cidadãos pela Cibersegurança (CpC) exige explicações ao Governo e defende uma auditoria independente aos dispositivos utilizados pelos gabinetes ministeriais.
Em comunicado divulgado esta terça-feira, o movimento considera que "não está em causa a vida privada de um governante, mas a segurança das comunicações do Estado", pelo que o executivo deve prestar esclarecimentos "em nome da transparência e da confiança pública".
Telemóvel já não recebia atualizações de segurança
Nuno Melo revelou na segunda-feira que o seu telemóvel tinha sido alvo de um ataque informático que permitiu a terceiros utilizar o seu número, enviar mensagens em seu nome e "desviar comunicações".
Em declarações à agência Lusa, em Atenas, na Grécia, o ministro explicou ter sido informado de que o ataque terá explorado vulnerabilidades do aparelho, que já não permitia instalar atualizações de software.
É precisamente este um dos pontos que suscita dúvidas ao movimento cívico.
A CpC quer saber "se o dispositivo comprometido era pessoal ou fornecido pelo Estado, e por que razão um membro do Governo utilizava em funções um telemóvel que já não recebia atualizações de segurança".
O movimento sublinha que se trata do responsável pela Defesa Nacional de um país membro da NATO.
Informação sensível e aliados da NATO entre as preocupações
As dúvidas não se limitam às condições de segurança do equipamento.
A iniciativa pretende saber "se foi confirmado, por análise forense independente, que não houve acesso a informação classificada ou sensível".
Quer ainda esclarecer se o incidente foi comunicado ao Centro Nacional de Cibersegurança, ao Gabinete Nacional de Segurança e aos serviços de informações.
Outra das questões levantadas prende-se com a eventual comunicação do ataque aos parceiros internacionais, nomeadamente "se os aliados foram informados, como as regras da NATO e da União Europeia preveem para informação partilhada".
"Um ministro da Defesa não é um utilizador qualquer", alerta a CpC, acrescentando que "um aparelho comprometido expõe o país a riscos de várias ordens".
Movimento quer acabar com uso do WhatsApp para assuntos de Estado
Perante o sucedido, a iniciativa Cidadãos pela Cibersegurança apresenta um conjunto de recomendações para reforçar a proteção das comunicações governamentais.
Entre as propostas está a utilização exclusiva de equipamentos fornecidos e geridos pelo Estado para todas as comunicações relacionadas com funções governativas.
O movimento defende que estes dispositivos tenham gestão centralizada, atualizações automáticas obrigatórias e antivírus, bem como a "substituição imediata de qualquer aparelho que deixe de receber suporte do fabricante".
Outra recomendação passa pelo abandono do WhatsApp e de aplicações de consumo semelhantes para tratar de assuntos de Estado, privilegiando "canais de comunicação seguros certificados pelo Gabinete Nacional de Segurança".
A CpC propõe também a utilização de modos de proteção reforçada nos telemóveis e formação obrigatória e periódica em segurança digital para "todos os membros do Governo, chefes de gabinete e assessores".
Além destas medidas, pede a realização urgente de "uma auditoria independente aos dispositivos e às práticas de comunicação de todos os gabinetes ministeriais".
"A cibersegurança dos decisores políticos não é uma questão técnica menor nem uma responsabilidade individual de cada ministro. É uma dimensão da defesa nacional. Exigir explicações claras, auditorias independentes e regras vinculativas não é alarmismo: é a forma de garantir que um descuido evitável não se torna, da próxima vez, uma crise de segurança nacional", conclui o movimento.